Extended Security Lifecycle
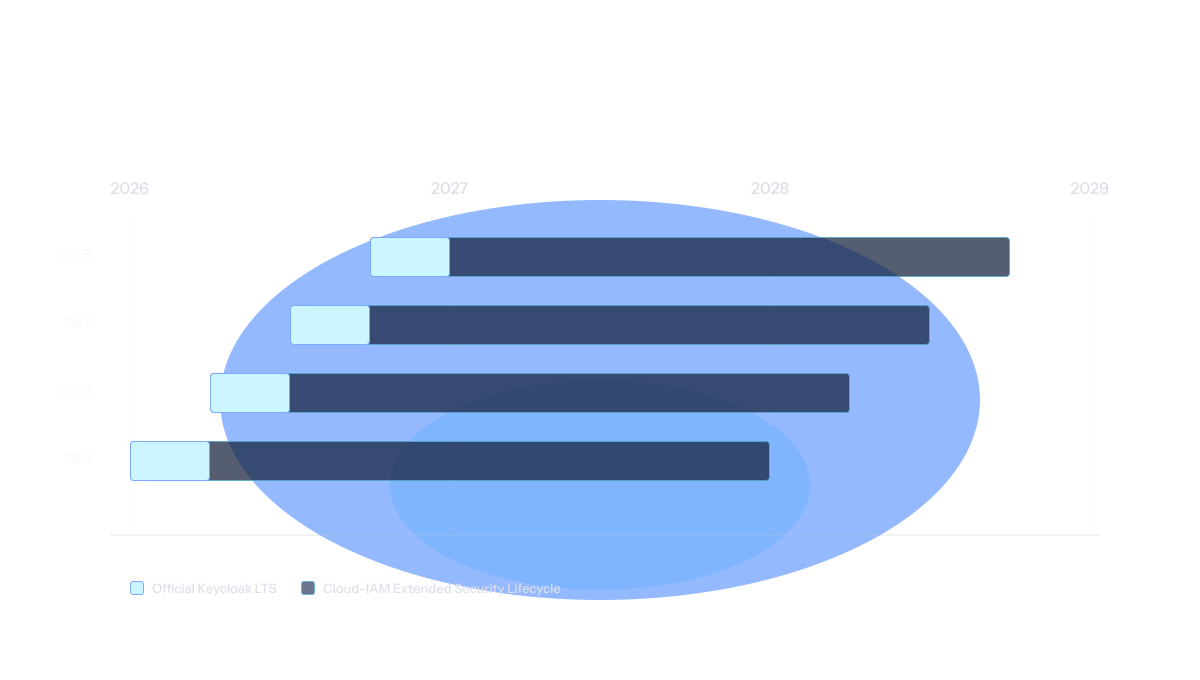
Nous rétroportons les correctifs de sécurité sur la version exacte que vous utilisez, jusqu'à trois ans après sa sortie. Montez de version à votre rythme, sans rester vulnérable.
Une CVE critique peut être un cauchemar. C'est notre métier, pas le vôtre.
Une nouvelle version de Keycloak sort tous les trois mois, dès qu'elle est disponible, les versions précédentes ne reçoivent plus de patchs de sécurité. Pour rester protégé, vous devez monter de version quatre fois par an.
Avec l'Extended Security Lifecycle, nous corrigeons votre version de Keycloak même si ce n'est pas la dernière.
Restez protégé et montez de version à votre rythme.
25+ CVEs
avec un score élevé ou critique dans Keycloak en 2026
48h
délai moyen de correction
1 à 3 ans
de couverture
Planifiez vos montées de version à l'avance et ne laissez pas les CVE dicter vos priorités.
Chaque version que vous utilisez reste couverte jusqu'à trois ans après sa sortie. Vous savez exactement quand la vôtre expire et vous planifiez le saut des mois à l'avance, pas le jour où une CVE est publiée.
Une tarification construite autour de votre installation.
Chaque déploiement est différent : nous construisons votre tarif autour de ce dont vous avez réellement besoin. Parlez-nous de votre projet.
Tout ce qu'il vous faut
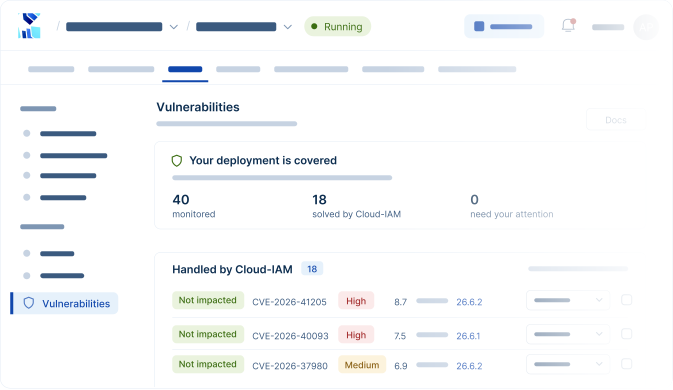
Nous analysons, vérifions, testons et corrigeons les CVEs dans les 48h.
Le correctif est livré sur votre déploiement dès qu'il est prêt, sans montée de version ni interruption de service.
Pour chaque correctif, nous vous fournissons une attestation indiquant à partir de quand vous étiez exposé et quand vous avez cessé de l'être : vos auditeurs disposent ainsi de toutes les informations nécessaires.
Nous garantissons que votre version reste sécurisée jusqu'à trois ans.
Est-ce que Keycloak propose une version LTS ?
Keycloak Community ne propose pas de version LTS. Seule la dernière version communautaire est activement maintenue, les versions antérieures finissent donc par atteindre leur fin de vie (EOL) et ne reçoivent plus de correctifs de sécurité du projet en amont.
L'Extended Security Lifecycle de Cloud-IAM comble ce manque en rétroportant, vers la version de Keycloak que vous utilisez déjà, les correctifs associés aux CVE éligibles de sévérité critique ou élevée.
Dois-je héberger chez Cloud-IAM ?
Aujourd'hui, oui. Si vous souhaitez accéder à des versions corrigées de Keycloak en dehors de Cloud-IAM, contactez-nous.
En quoi est-ce différent de mon SLA ?
Le SLA garantit la disponibilité et le délai de réponse du support. L'Extended Security Lifecycle garantit des correctifs de sécurité sur une version que vous choisissez, et non uniquement sur la dernière version.
Qu'est-ce qui compte comme une CVE couverte ?
Les CVE critiques et élevées (CVSS score supérieur ou égal à 7) affectant le cœur de Keycloak sur votre version couverte. Les problèmes de performance et les bugs fonctionnels suivent le parcours de support standard.