Keycloak pour l'authentification machine-to-machine
Keycloak est la référence open source de l'authentification machine-to-machine. Avec Cloud-IAM, vous appliquez des périmètres d'accès stricts et gardez la maîtrise totale des identifiants de vos machines, hébergés en Europe et disponibles 24/7.
- 99.95%SLA
- 500+clients
- 20M+utilisateurs gérés
- 70+régions dans le monde
Un M2M sécurisé dès la conception
Keycloak donne à vos équipes techniques la maîtrise totale de chaque identité machine, sans développer ni maintenir de logique d'authentification maison. Une approche zero trust de la sécurité des API commence ici : chaque service est authentifié, chaque accès est délimité, chaque identité est auditable.
Aucun identifiant statique dans le code
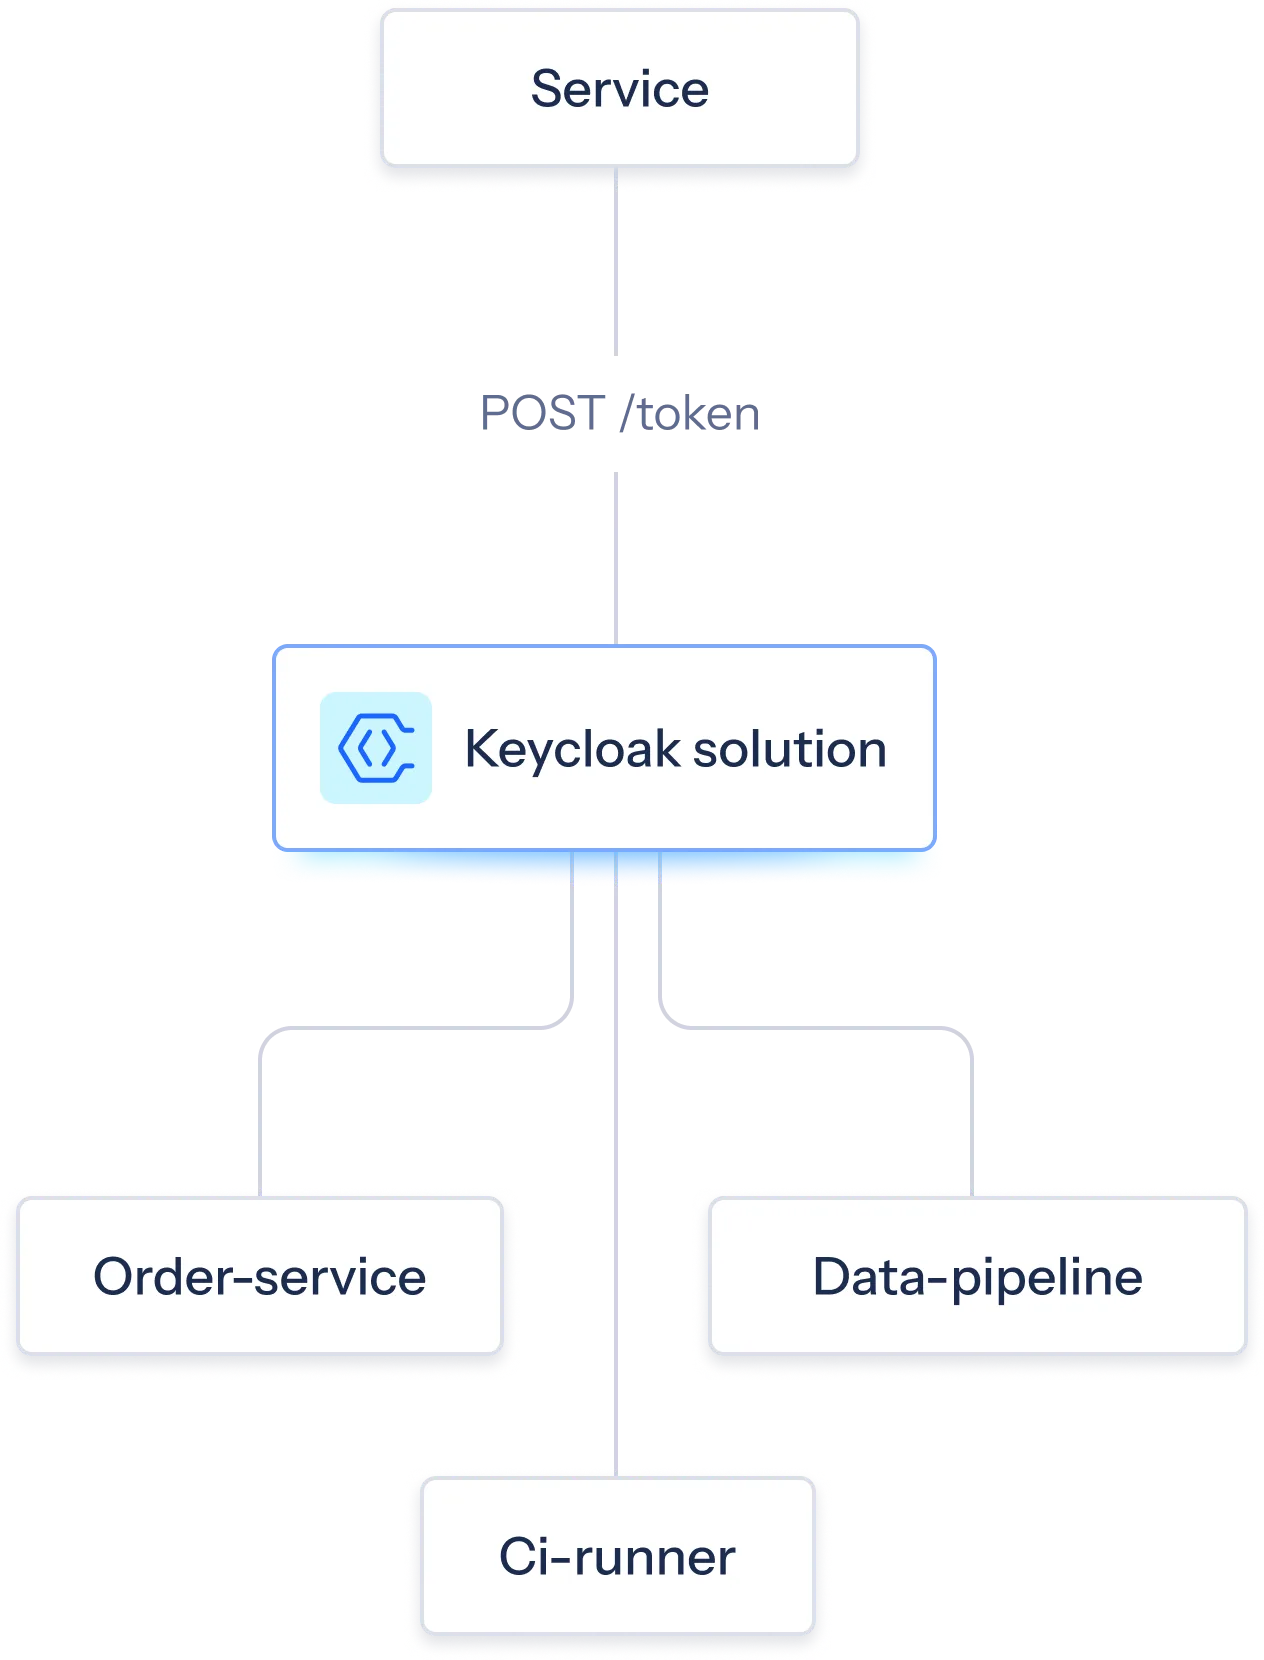
Les clés d'API stockées dans les dépôts ou les variables d'environnement sont la première source de fuite d'identifiants dans les architectures backend. Avec Keycloak, les services s'authentifient dynamiquement à l'exécution grâce au flux Client Credentials : aucun secret dans le code, aucune distribution manuelle entre services.
Des jetons à courte durée de vie
Chaque jeton émis par Keycloak a une date d'expiration définie. Même intercepté, un jeton n'est exploitable que pendant une fenêtre strictement limitée. Le flux Client Credentials est sans état par conception : quand un jeton expire, le service en demande un nouveau. Pas de refresh token, pas de session persistante à gérer.
Un contrôle fin des périmètres
Chaque client Keycloak reçoit uniquement les permissions nécessaires à sa fonction. Un service d'ingestion de données ne peut pas appeler une API d'administration. Un service de reporting ne peut pas écrire dans une base de production. Le moindre privilège est appliqué au niveau de l'identité, pas laissé à la logique applicative.
Une source de vérité unique
Toutes les identités machines (services internes, objets IoT, pipelines CI/CD, intégrations partenaires) sont gérées depuis une seule instance Keycloak. Un seul endroit pour auditer les accès, révoquer les identifiants et suivre l'émission des jetons sur toute votre infrastructure.
Une portabilité totale des identifiants
La base de données de Keycloak peut être intégralement exportée puis réimportée dans une nouvelle instance, à tout moment. Changez d'hébergeur cloud ou de région, ou passez de l'auto-hébergé au managé, sans perdre votre configuration d'identité. Cloud-IAM le permet nativement et vous garantit une souveraineté totale sur vos identités machines.
Une question sur votre cas d'usage ?
Des microservices à l'IoT
Keycloak s'adapte à toutes les architectures M2M
Connectez des milliers de systèmes clients à des registres centraux et à des plateformes de données. Chaque système dispose de ses propres identifiants délimités, sans impact tarifaire lié au nombre de connexions M2M.
Respectez des exigences réglementaires strictes (RGPD, NIS2, DSP2) tout en sécurisant les échanges continus entre services. Keycloak fournit la traçabilité, le contrôle du cycle de vie des jetons et l'hébergement européen qu'exigent les équipes conformité.
Attribuez des identifiants dédiés à chaque objet de votre parc. Les objets s'authentifient en autonomie, reçoivent des jetons à courte durée de vie et transmettent leurs données en toute sécurité, à grande échelle, sans intervention manuelle.
Authentifiez chaque pipeline et chaque script d'automatisation avec son propre compte de service. Aucun secret en dur dans votre configuration CI. Une traçabilité complète : ce qui a tourné, quand, et avec quelles permissions.
Créez un client Keycloak dédié par partenaire. Définissez précisément ce à quoi chaque intégration peut accéder. Révoquez un accès instantanément, sans toucher à votre infrastructure centrale.
Déployez Keycloak comme serveur d'autorisation central de votre environnement multicloud. Chaque service vérifie les jetons de façon autonome via l'endpoint JWKS : aucun point de défaillance unique.
Mieux comprendre nos services de conseil Keycloak
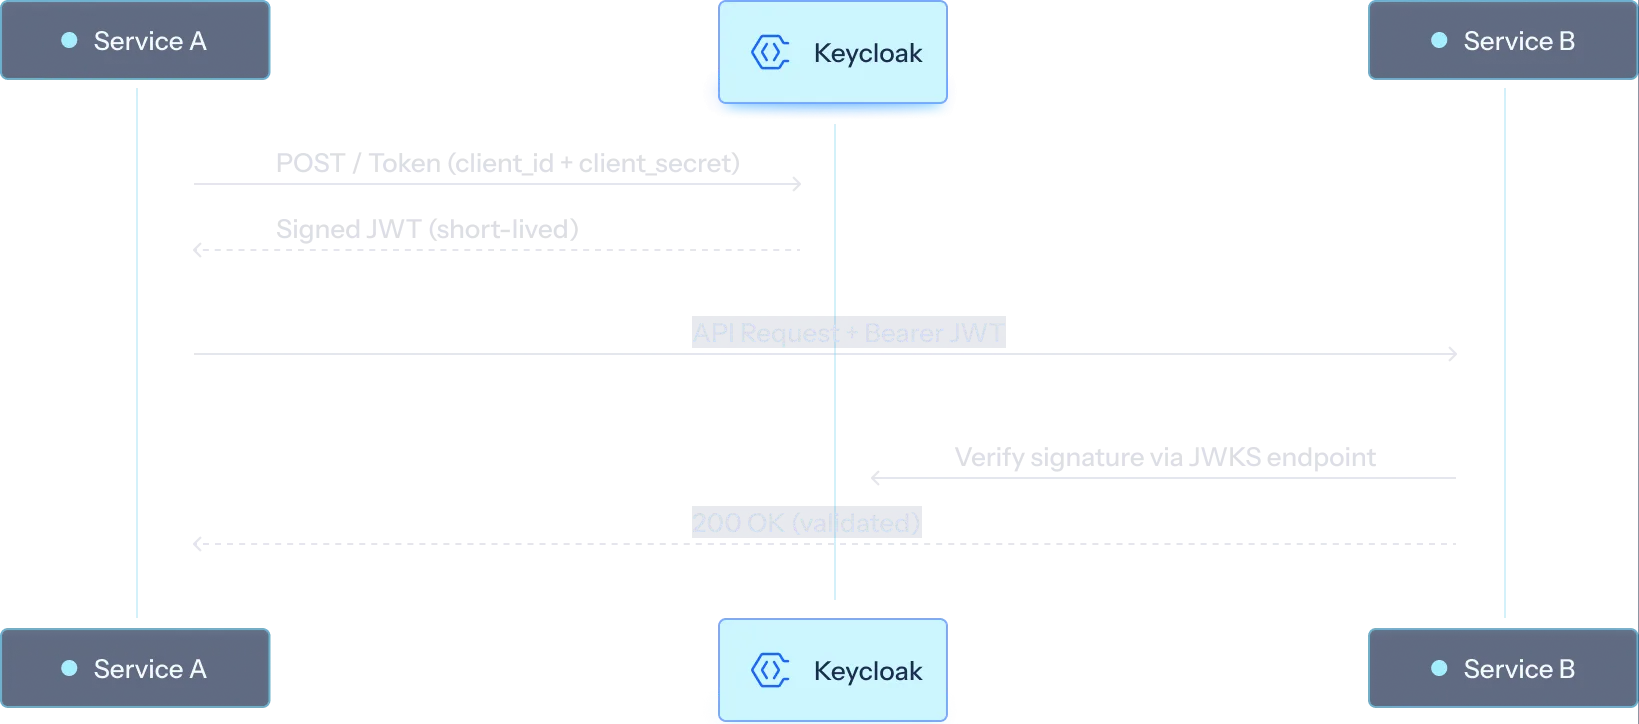
Keycloak implémente nativement le flux OAuth 2.0 Client Credentials, le standard conçu pour l'authentification de service à service. Contrairement aux solutions IAM propriétaires, Keycloak traite les identités machines à part entière : chaque service a sa propre identité, ses propres identifiants et ses propres permissions délimitées.
Les jetons JWT signés sont vérifiés par chaque service de façon autonome via l'endpoint JWKS : pas d'aller-retour vers Keycloak à chaque requête, pas de goulet d'étranglement central, pas de point de défaillance unique.
Open source, éprouvé depuis plus de 10 ans, conçu pour monter en charge. Aucune tarification liée aux connexions M2M. Aucun verrouillage. Une portabilité totale des identifiants : exportez et réimportez toute votre base d'identités à tout moment, ce qu'aucune solution propriétaire ne permet.
Pour les architectures avancées qui nécessitent une délégation d'identité entre services, Keycloak prend en charge le Token Exchange (RFC 8693) : un service obtient un jeton pour le compte d'un autre, sans exposer d'identifiants. Une capacité que peu de solutions IAM proposent nativement.
Déployez Keycloak en SaaS avec une tarification prévisible, sans surprise
Une tarification transparente, sans frais cachés. Planifiez facilement votre budget grâce à notre calculateur de coûts clair et prévisible.
Keycloak pour le M2M, entièrement managé par des experts
Faire tourner Keycloak en production pour des charges M2M n'a rien à voir avec une instance de développement. Keycloak est sur le chemin critique de vos services : s'il tombe, toute la communication entre services s'arrête. Cloud-IAM vous décharge entièrement de cette responsabilité opérationnelle.
Jusqu'à 99.98% de disponibilité garantie par SLA. Redondance intégrée, bascule automatique et une disponibilité mesurée de 99.9834% en 2025. Vos connexions M2M ne s'arrêtent jamais, votre Keycloak non plus.
Mises à jour, sauvegardes, montée en charge, reprise après sinistre : Cloud-IAM s'occupe de tout. Vos équipes techniques se concentrent sur le produit, pas sur l'exploitation de l'infrastructure d'identité.
Certifié ISO 27001. Hébergé en Europe. Conforme au RGPD dès la conception. Une souveraineté totale sur les données de vos identités machines, sans exposition aux juridictions extra-européennes.
Un accès direct à des experts Keycloak, pas à une file de support générique. De la configuration M2M aux architectures multi-tenant complexes, notre équipe a tout vu.
 le tout par une équipe 100% interne basée en Europe
Les API REST d'administration de Keycloak restent-elles inchangées ?
Vous bénéficiez d'un accès complet à l'API de Keycloak, exactement comme dans une installation on-premise.
Quel chemin de migration votre équipe recommande-t-elle depuis une ancienne version de Keycloak ?
Pour vos migrations, nous vous recommandons de consulter notre page de documentation dédiée. Elle vous guide pas à pas vers la dernière version de Keycloak.
Dans quel délai dois-je appliquer la mise à jour de version ?
Nous maintenons chaque version pendant 1 an. Vous trouverez le calendrier de dépréciation détaillé dans notre documentation.
Quelle version de Keycloak prenez-vous en charge ?
Chaque nouvelle version de Keycloak est testée en profondeur par notre équipe avant d'être proposée à nos clients. Nous nous assurons de l'absence de faille de sécurité ou de régression, pour que vous utilisiez toujours la version stable la plus récente et la plus sûre (dernière version prise en charge).
L'intégration de SPI/extensions personnalisés est-elle possible, et comment ?
Oui, tout à fait ! Voici notre documentation sur le sujet : Custom Extensions & API Automation